Акт классификации информационной системы – это официальный документ, который фиксирует отнесение ИС к определённому классу по требованиям безопасности. Его оформление требуется для выполнения законодательства в сфере защиты информации, в том числе при работе с персональными данными и государственной тайной.
При составлении акта необходимо указать наименование системы, сведения о владельце, назначение и основные функции. В документе отражается категория обрабатываемой информации и уровень значимости системы для организации. На основании этих данных устанавливается класс ИС, что напрямую влияет на перечень мер по защите.
Чтобы акт имел юридическую силу, он оформляется на фирменном бланке или с реквизитами организации, подписывается ответственными лицами и заверяется печатью (если она используется). В ряде случаев требуется ссылка на внутренние приказы или решения комиссии по информационной безопасности.
Ошибки в описании функционала или характеристик системы могут привести к неверному определению класса, а значит – к несоответствию требованиям регуляторов. Поэтому рекомендуется заранее подготовить перечень информационных процессов, оценить угрозы и проконсультироваться со специалистом по ИБ, прежде чем формировать окончательный текст акта.
Определение категории информационной системы

Категория информационной системы устанавливается исходя из уровня значимости обрабатываемых данных и возможных последствий их нарушения. Для этого анализируют виды информации, с которыми работает система: персональные данные, государственная тайна, конфиденциальные сведения, коммерческая информация.
Ключевым критерием служит оценка ущерба от нарушения конфиденциальности, целостности или доступности данных. Например, если сбой в работе системы может привести к остановке критически важных бизнес-процессов или утечке персональных данных большого числа пользователей, категория будет выше.
Рекомендуется фиксировать все основания для выбора категории: правовые нормы, внутренние регламенты, технические характеристики системы и оценку возможных рисков. Это позволит обосновать принятое решение при проверках и упростит согласование акта классификации.
Определение категории лучше проводить совместно с ИТ-специалистами, сотрудниками службы информационной безопасности и ответственными за обработку данных. Такой подход минимизирует ошибки и обеспечивает полноту оценки.
Выбор нормативной базы для классификации
Классификация информационной системы невозможна без опоры на действующие нормативные акты. Ошибочный выбор базы приводит к недействительности акта и последующим претензиям со стороны проверяющих органов.
Основными источниками для определения категории являются:
- Федеральный закон №152-ФЗ «О персональных данных» – для систем, обрабатывающих персональные данные;
- Постановление Правительства РФ №1119 – для систем, обрабатывающих персональные данные в целях обеспечения их безопасности;
- Федеральный закон №149-ФЗ «Об информации, информационных технологиях и о защите информации» – общий базовый документ для информационных систем;
- Приказы ФСТЭК России №17 и №21 – для определения уровня защищенности государственных информационных систем и систем персональных данных;
- Методические рекомендации ФСТЭК и ФСБ – при необходимости уточнения порядка классификации.
Перед выбором конкретного документа следует проанализировать, какие данные обрабатываются системой: персональные, государственная тайна, служебная или коммерческая информация. На этом основании подбирается нормативная база и устанавливаются требования к защите.
Рекомендуется вести перечень применимых актов и указывать их в тексте акта классификации с точным названием и датой принятия. Это исключит спорные ситуации при проверках и упростит последующее обновление документации.
Сбор исходных данных о системе и ее компонентах
Перед составлением акта классификации необходимо собрать полный набор сведений о системе и ее элементах. Эти данные позволяют объективно определить категорию и подтвердить соответствие нормативным требованиям.
- Наименование системы, ее назначение и функциональные задачи.
- Описание архитектуры: серверы, рабочие станции, сетевое оборудование, используемые каналы связи.
- Перечень программного обеспечения, включая операционные системы, прикладные модули и сервисы.
- Сведения об используемых базах данных и хранилищах, их объем и характер обрабатываемой информации.
- Информация о пользователях: количество, роли, уровни доступа.
- Сведения о взаимодействии с внешними системами и сервисами, включая протоколы обмена.
- Наличие средств защиты: антивирусные решения, межсетевые экраны, системы контроля доступа.
Собранные данные фиксируются в рабочем документе, который прилагается к акту классификации. Для исключения разночтений рекомендуется использовать единый формат описания и указывать ссылки на внутренние регламенты или техническую документацию.
Анализ обрабатываемой информации и уровней доступа
Для корректного оформления акта классификации необходимо определить, какие категории данных обрабатываются в системе. На практике выделяют персональные данные (общие, специальные, биометрические), коммерческую тайну, служебную информацию ограниченного распространения, государственную тайну. От этого зависит выбор уровня защиты и последующие организационно-технические меры.
Далее проводится распределение ролей пользователей и определение уровней их доступа. Для каждой роли фиксируются допустимые операции: ввод, изменение, просмотр, удаление, выгрузка. Это позволяет документально подтвердить, что доступ к данным ограничен только теми сотрудниками, которым он действительно необходим.
При анализе стоит учитывать также источники поступления информации и возможные каналы передачи. Например, если система получает персональные данные от внешних контрагентов, необходимо описать порядок их загрузки и проверки корректности, а также указать, кто имеет право на обработку этих данных.
Все выявленные категории информации и соответствующие уровни доступа рекомендуется структурировать в акте в виде сводной таблицы, где каждая строка отражает тип данных, допустимые действия и ответственных пользователей. Такая детализация облегчает последующую проверку соответствия требованиям законодательства и внутренним регламентам.
Формирование комиссии и распределение ролей
Для подготовки акта классификации создается комиссия, утверждаемая приказом руководителя организации. В состав включают представителей подразделений, отвечающих за эксплуатацию системы, информационную безопасность, юридическое сопровождение и администрирование инфраструктуры.
Руководитель комиссии организует процесс, устанавливает сроки и контролирует выполнение этапов работы. Технический специалист фиксирует архитектуру системы, перечень компонентов и интерфейсов. Представитель по информационной безопасности определяет угрозы и анализирует критичность обрабатываемых данных. Юрист проверяет соответствие действий требованиям законодательства и внутренним нормативам. Секретарь комиссии ведет протоколы и оформляет итоговый акт.
Распределение обязанностей закрепляется в приказе, чтобы исключить споры и разночтения. При необходимости привлекаются эксперты по отдельным подсистемам, их участие фиксируется отдельным распоряжением.
Подготовка проекта акта классификации
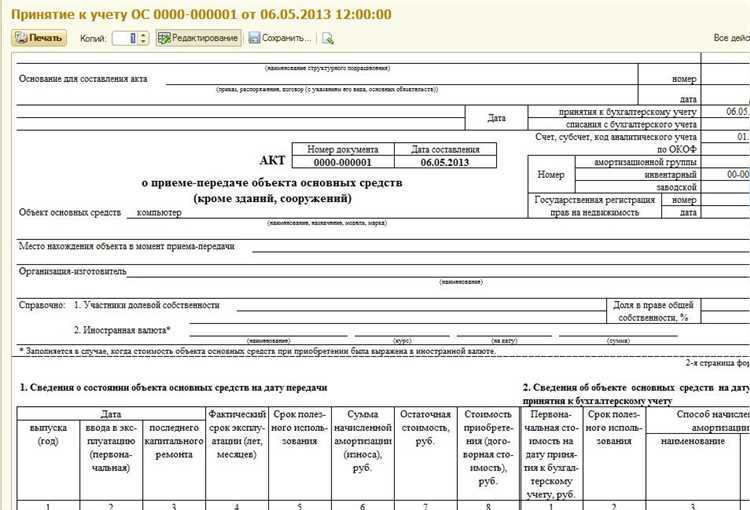
Проект акта классификации разрабатывается на основании собранных данных о системе, ее компонентах и обрабатываемой информации. В документе необходимо указать полное наименование информационной системы, цель ее использования и ответственное подразделение.
Каждой единице информации присваивается категория конфиденциальности с учетом нормативных требований и внутренних правил организации. Следует подробно описать критерии присвоения категории, включая уровень доступа, ограничения на обработку и хранение, а также возможные последствия несанкционированного раскрытия.
Проект акта должен содержать список всех участников процесса классификации с указанием их ролей: председатель комиссии, эксперт по информационной безопасности, ответственный за систему, представитель юридического отдела. Для каждого участника фиксируется зона ответственности и конкретные обязанности в рамках классификации.
В документе формулируются предложения по мерам защиты информации, включая технические и организационные. Необходимо указать рекомендуемые средства контроля доступа, методы шифрования и требования к ведению журналов учета операций с информацией.
Проект акта оформляется в структурированном виде: вводная часть с описанием целей и основания классификации, раздел с оценкой рисков, таблица с присвоенными категориями и обоснованием, а также раздел с предложениями по обеспечению безопасности. Каждое решение сопровождается ссылкой на нормативные документы или внутренние регламенты организации.
Перед согласованием проект проходит проверку на полноту и соответствие требованиям законодательства и внутренних стандартов. В случае выявления несоответствий комиссия уточняет или дополняет разделы акта до окончательного утверждения.
Согласование акта с ответственными подразделениями
После подготовки проекта акта классификации необходимо провести согласование с ответственными подразделениями, которые управляют или используют информационную систему. В перечень участников согласования обычно включают ИТ-отдел, службу информационной безопасности, юридический отдел и подразделения, владеющие данными.
Каждое подразделение должно проверить корректность указанных категорий конфиденциальности, соответствие нормативным требованиям и полноту описания компонентов системы. Для ускорения процесса рекомендуется формализовать обратную связь: использовать единый шаблон замечаний с указанием конкретных пунктов акта, к которым они относятся.
Ответственные лица фиксируют свои комментарии, указывают предложения по уточнению или корректировке уровней доступа. Все изменения вносятся в проект акта с сохранением истории правок, чтобы при необходимости можно было проследить логику корректировок.
После внесения замечаний проводится повторное согласование с теми же подразделениями до достижения единого понимания и согласия по классификации. Финальный документ подписывается руководителями подразделений и становится официальным актом для дальнейшего управления системой.
Регистрация и хранение утвержденного акта
После утверждения акта классификации информационной системы необходимо внести его в официальный реестр организации. Регистрационный номер присваивается централизованно, с указанием даты утверждения и ответственного лица. В реестре фиксируются также сведения о системе, категория конфиденциальности и перечень приложений к акту.
Хранение утвержденного акта должно обеспечивать его доступность для уполномоченных сотрудников и защиту от несанкционированного изменения. Рекомендуется хранить акт в двух формах: электронная копия в защищенном корпоративном хранилище и бумажная версия в архиве подразделения, ответственном за информационную безопасность.
Электронная версия должна быть снабжена контрольными метками: подписью ответственного лица, отметкой времени утверждения и версией документа. Бумажная копия оформляется на бланке организации, скрепляется печатью и подписью ответственного, с обязательной регистрацией в архивном журнале.
Периодический контроль актуальности акта проводится не реже одного раза в год или при внесении изменений в систему. Любые корректировки фиксируются в журнале изменений с указанием причины, даты и исполнителя, что позволяет сохранить полную историю документа.
Важно: доступ к акту ограничивается сотрудниками с соответствующим уровнем допуска, а его использование в операционной деятельности подтверждается отметкой о выдаче или копировании документа.
Вопрос-ответ:
Какие документы нужны для подготовки акта классификации информационной системы?
Для подготовки акта требуются сведения о системе: описание функционала, перечень обрабатываемой информации, данные о пользователях и доступах, а также результаты аудита безопасности. Полезно иметь внутренние регламенты компании и нормативные документы по защите информации. Эти материалы помогают точно определить категорию системы и установить уровень доступа.
Кто должен участвовать в комиссии по классификации информационной системы?
Комиссия формируется из специалистов по информационной безопасности, представителей подразделений, использующих систему, и сотрудников ИТ. Роли распределяются так, чтобы каждый участник мог дать обоснованное заключение по своей части: технические аспекты, обработка данных, соблюдение нормативов. Такой состав обеспечивает объективность акта.
Как определить категорию информационной системы?
Категория системы определяется по характеру и важности обрабатываемой информации, а также по возможным последствиям ее утечки или нарушения работы. Для этого анализируют конфиденциальность, целостность и доступность данных, оценивают угрозы и уровень влияния на бизнес-процессы. На основании этих критериев выбирается соответствующая категория из установленных нормативами.
Каким образом проводится согласование акта с подразделениями?
Согласование происходит через рассылку проекта акта ответственным подразделениям, которые проверяют корректность сведений о данных и доступах. В ходе согласования фиксируются замечания и уточнения, после чего акт корректируется. Итоговый документ утверждается руководителями подразделений и комиссией, что подтверждает его достоверность.
Где и как хранится утвержденный акт классификации?
Утвержденный акт регистрируется в корпоративной системе документооборота и хранится в архиве информационной безопасности. Обычно создается цифровая копия с ограниченным доступом для сотрудников, отвечающих за сопровождение системы, и бумажный экземпляр для внутреннего контроля. Важно, чтобы документ был доступен для проверок и обновлений при изменении системы.
Какие шаги необходимо выполнить для корректного оформления акта классификации информационной системы?
Оформление акта классификации начинается с анализа всех данных, которые обрабатывает система, и определения уровней их критичности и конфиденциальности. Далее формируется комиссия, распределяются роли участников, и готовится проект акта с указанием категории системы, ответственных лиц и используемых нормативных документов. После этого проект согласуется с подразделениями, чьи процессы затрагивает система, и вносятся корректировки. После утверждения акт регистрируется в организации, присваивается уникальный номер, и определяется порядок его хранения, чтобы обеспечить возможность контроля и аудита в будущем.